Ministerstwo Cyfryzacji potwierdziło poważny incydent cyberbezpieczeństwa dotyczący firmy MyDr, która dostarcza oprogramowanie lekarzom i placówkom ochrony zdrowia.
Według oficjalnego komunikatu nieuprawniony dostęp do historycznych danych przechowywanych w systemach MyDr może dotyczyć około 18,8 miliona osób oraz ponad 12 tysięcy placówek medycznych.
Prokuratura Okręgowa w Warszawie informuje, że wśród danych objętych sprawą mogą znajdować się między innymi imiona i nazwiska, numery PESEL, numery telefonów, adresy e-mail oraz informacje dotyczące zdrowia, w tym notatki z wizyt lekarskich i dane o wystawionych receptach.
Nie oznacza to jednak, że dane każdego pacjenta korzystającego z usług medycznych znalazły się wśród przejętych informacji. Poszczególne placówki powinny informować osoby, których dane zostały objęte naruszeniem.
Urząd Ochrony Danych Osobowych zaleca osobom dotkniętym takim incydentem między innymi zastrzeżenie numeru PESEL oraz szczególną ostrożność wobec podejrzanych wiadomości SMS, e-maili i telefonów.
Warto również uważać na próby phishingu i nie podawać dodatkowych danych osobowych osobom kontaktującym się telefonicznie lub przez internet.
Lokalne · Bezpieczeństwo
Potężny wyciek danych medycznych. Sprawa może dotyczyć nawet 18,8 mln osób
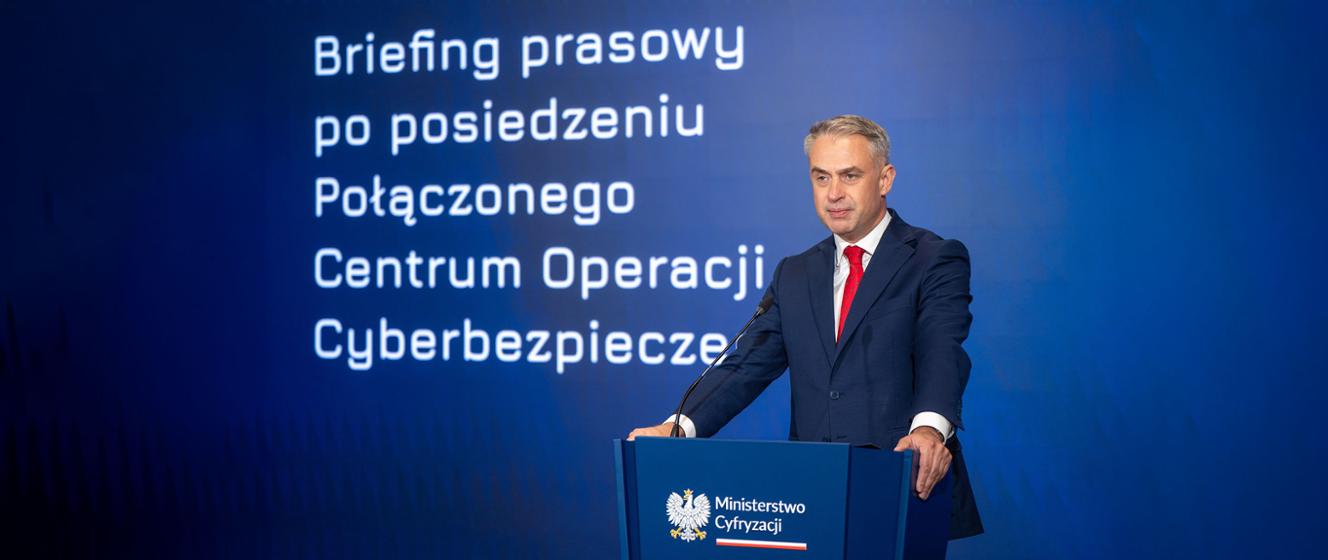
Ministerstwo Cyfryzacji potwierdziło poważny incydent dotyczący systemów firmy MyDr. Nieuprawniony dostęp do danych może dotyczyć nawet 18,8 mln osób i ponad 12 tysięcy placówek medycznych.